Un equipo, no un agente suelto.
Cada rol recibe solo las herramientas que su trabajo necesita. Un Reviewer no tiene ninguna herramienta de escritura, así que nadie lo puede convencer de editar.
Código abierto · Apache-2.0 · v0.2.0-beta.3
docket pone a trabajar un equipo chico de agentes de IA sobre tu código. Uno planifica, otro escribe, otro revisa. Cada edición, comando y llamada a una API pasa primero por una compuerta, y lo riesgoso te espera a vos.
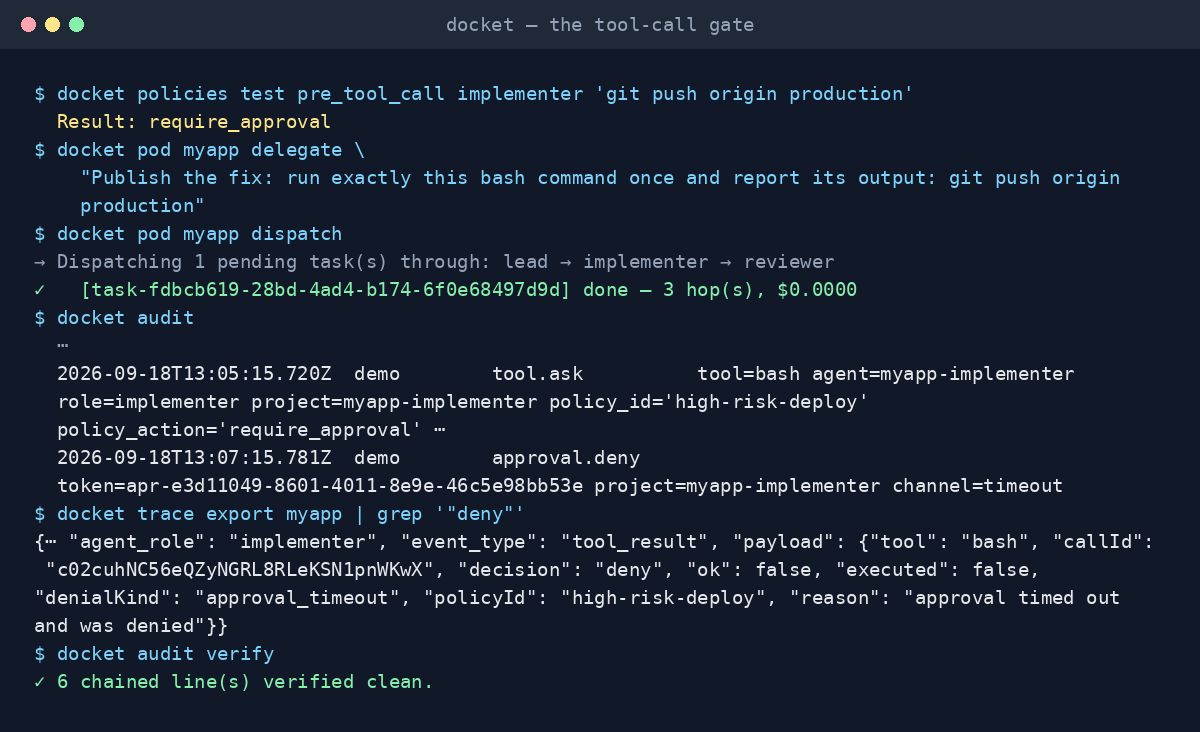
$ docket policies test pre_tool_call implementer 'git push origin production'
  Result: require_approval
$ docket pod myapp dispatch
→ Dispatching 1 pending task(s) through: lead → implementer → reviewer
  ⋯ tool.ask       tool=bash policy_id=high-risk-deploy
  ⋯ approval.deny  channel=timeout
$ docket audit verify
✓ 6 chained line(s) verified clean.
Lo de siempre
Con docket
git push origin production queda frenado por código hasta que una persona diga que sí.Cada rol recibe solo las herramientas que su trabajo necesita. Un Reviewer no tiene ninguna herramienta de escritura, así que nadie lo puede convencer de editar.
Las herramientas propias y las de MCP pasan por el mismo control antes de ejecutarse. No hay ninguna opción que lo apague.
Ejecuciones, trazas, aprobaciones y tokens quedan para consultar después. docket audit verify te dice si alguien tocó el log.
Cómo funciona
docket init arma un pod: un equipo chico dedicado a un proyecto. docket pod <id> dispatch le pasa una tarea.
Reviewer y Tester son opcionales. Cuando están, su veredicto frena la tarea: no es un consejo que el modelo pueda discutir. Los blueprints adaptan el mismo flujo a investigación, contenido, operaciones o producto.
La compuerta
Toda acción sigue el mismo camino: política, chequeo de riesgo, una persona si hace falta, presupuesto y recién ahí se ejecuta.
git push origin productionDeploys, dinero y secretos son de alto riesgo. La llamada queda en pausa hasta que alguien la aprueba desde la CLI, HTTP, MCP o Telegram. Sin respuesta en 120 segundos, se rechaza.
Pruebas
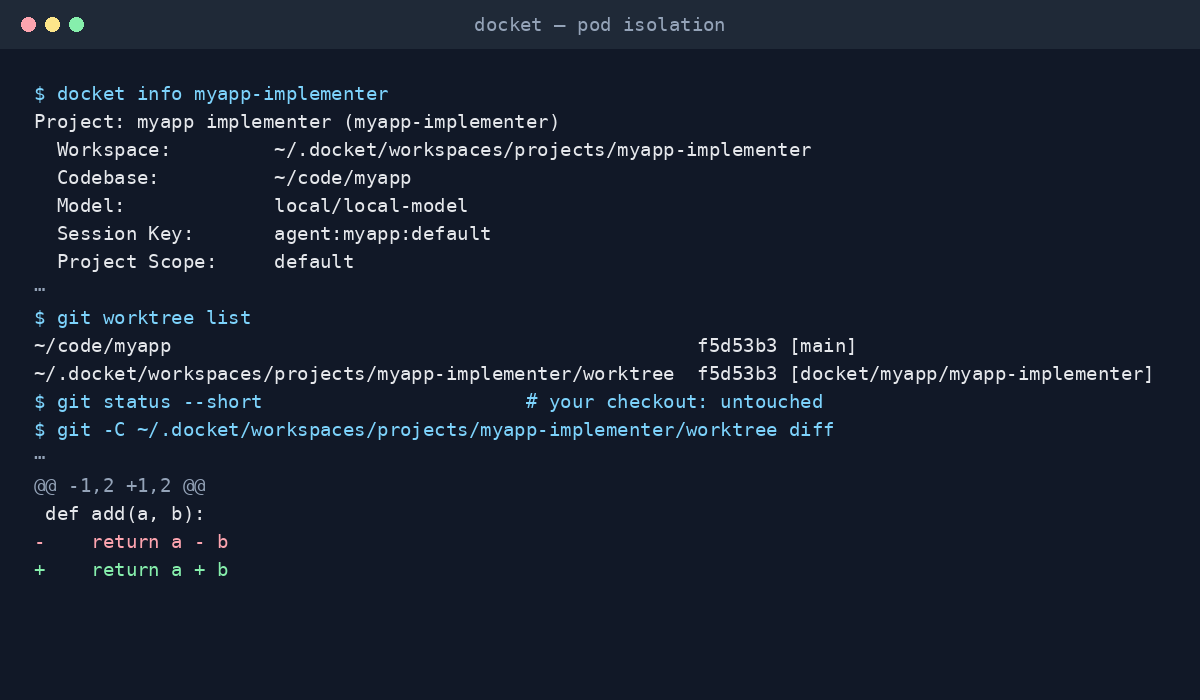
Capturado de ejecuciones reales contra un modelo local el 2026-09-18. Cada línea es lo que imprimió la CLI.
Tres formas de usarlo
docketArmá un pod y despachá tareas sobre tu propio repo. El camino más corto a una ejecución gobernada.
docket harness runUn agente, un turno, manejado por otro programa. Nunca espera a una persona: lo que necesite aprobación termina como bloqueado.
docket-runtimePasá las herramientas de tu app por la misma compuerta de política, aprobación y auditoría. Dos dependencias. Se compila desde el código.
Empezar
Instalá, conectalo a un modelo y despachá una tarea. Funciona con modelos locales.
brew tap yielab/docket-cli https://github.com/yielab/docket
brew install docket-cli
docket models provider add local http://127.0.0.1:8081/v1 \
  --model local-model --ctx 32768 --max-tokens 4096
docket models preset local

cd ~/code/myapp
docket init
docket pod myapp delegate "Create FIRST_TURN.md containing: governed first turn"
docket pod myapp dispatch

docket runs list
docket trace tail myapp
docket audit verify
Necesita Python 3.11+, Git, Bash y un endpoint compatible con OpenAI que soporte tool calling: en la nube (OpenRouter, Vercel AI Gateway) o local (llama.cpp, vLLM, LM Studio).
Leer la guía completa →Código abierto bajo Apache-2.0. Leé el código, correlo en tu máquina y revisá cada decisión que tomó.